Web Developer
HTML, CSS, JS, Python, PHP, Go & lainnya. Website cepat, responsif, dan SEO-friendly.
Lihat portofolio →Available for work
Programmer, Ethical Hacker, Cyber Security, Trainer & Security. Melayani jasa pembuatan website, hacking etis, pelatihan parkour/kickboxing/tricking, servis HP, hingga jasa security & bodyguard.
100+
Projects done
300+
Happy clients
8 years
Experience
What I do
HTML, CSS, JS, Python, PHP, Go & lainnya. Website cepat, responsif, dan SEO-friendly.
Lihat portofolio →Audit keamanan, penetration testing, dan konsultasi keamanan siber individu & bisnis.
GitHub →Kelas parkour semua level. Teknik, safety, dan flow diajarkan oleh praktisi berpengalaman.
Instagram →Gabungan martial arts, gymnastics, dan breakdance. Tingkatkan skill akrobatik Anda.
Instagram →Program latihan kickboxing dari dasar hingga advance. Fokus teknik, power, dan stamina.
Instagram →Custom ROM, optimasi sistem, dan aplikasi mobile untuk kebutuhan spesifik handphone.
Setoko →Servis hardware & software HP, ganti LCD, baterai, dan troubleshooting semua merk.
Setoko →Pengalaman 8 tahun, eks Pakuwon Mall & Sanrio Swalayan. Siap disewa lepas atau bodyguard.
Instagram →Portfolio
All-in-one ethical hacking toolkit dengan 50+ modul untuk penetration testing, OSINT, dan exploit development.
View on GitHub →
Educational tool mengeksploitasi CCTV rentan untuk meningkatkan kesadaran keamanan IoT.
View on GitHub →
Kumpulan script hacking untuk Termux Android, mencakup information gathering hingga vulnerability scanning.
View on GitHub →About me
Saya Fajar Romadoni, lahir di Mojokerto, 22 Desember 2000, tepatnya di Link Trenggilis, Kec Prajurit Kulon, Kel Blooto. Saya adalah seorang profesional dengan banyak peran: security berpengalaman 8 tahun, programmer, ethical hacker, cyber security individu, software engineer, teknisi HP, serta trainer parkour, kickboxing, dan tricking. Saya juga memiliki toko HP murah bekas di Mojokerto.
Saya percaya bahwa keamanan, teknologi, dan gerak adalah tiga pilar yang saling melengkapi. Dari menjaga keamanan fisik hingga mengamankan sistem digital, dari menulis kode hingga melatih tubuh — saya melakukan semuanya dengan standar tinggi.
Stack & tools
Komunitas Hacking - OWNED BY ME
Anonymous Indonesia adalah komunitas yang sudah berdiri sejak 2022 sampai sekarang dan komunitas ini adalah tempat bagi para hacker maupun hactivist yang ada di Indonesia untuk saling sharing dan juga berbagi ilmu secara anonim tanpa takut adanya campur tangan pihak lain.
Gabung Komunitas →Komunitas ini berdiri di tahun 2023 yaitu untuk menampung para pemula dibidang hacking maupun cyber security seperti namanya UNDERDOG yaitu orang yang selalu dianggap remeh tapi mempunyai potensi lebih.
Gabung Komunitas →Komunitas ini sudah didirikan sejak tahun 2019 fungsinya sendiri adalah untuk meroasting para pemula atau Lammer yang sombong akan kemampuannya dan menjadi sedikit arogan padahal hanya script kidding dan hanya bisa menggunakan tools orang lain {menyembuhkan para hacker Lammer}.
Gabung Komunitas →Komunitas ini didirikan tahun 2023 tujuanya sendiri yaitu untuk belajar, praktek maupun berdiskusi tentang ethical hacking dan juga pembelajaran cyber security khususnya untuk yang berdomisili di Surabaya.
Gabung Komunitas →Social proof
"Fajar melakukan penetration testing untuk startup kami. Hasilnya sangat detail, celah keamanan langsung teridentifikasi dan kami bisa perbaiki sebelum produk rilis. Profesional dan trusted!"
"Latihan parkour bersama coach Fajar sangat sistematis. Saya yang awalnya takut ketinggian sekarang sudah bisa wall climb dan precision jump. Recommended banget!"
"Jasa security Fajar sangat dapat diandalkan. Kami menggunakan jasanya untuk event besar dan semua berjalan aman. Komunikasi baik, sigap, dan profesional."
Thoughts
Memahami cara kerja Google Dork dan bagaimana exploit bisa digunakan dalam penetration testing.
Read more →
Penjelasan lengkap tentang peran Red Team dan Blue Team dalam dunia keamanan siber modern.
Read more →
Mengenal lebih dalam tentang kelompok hacker Anonymous, sejarah, dan operasi-operasi mereka.
Read more →My Certificates
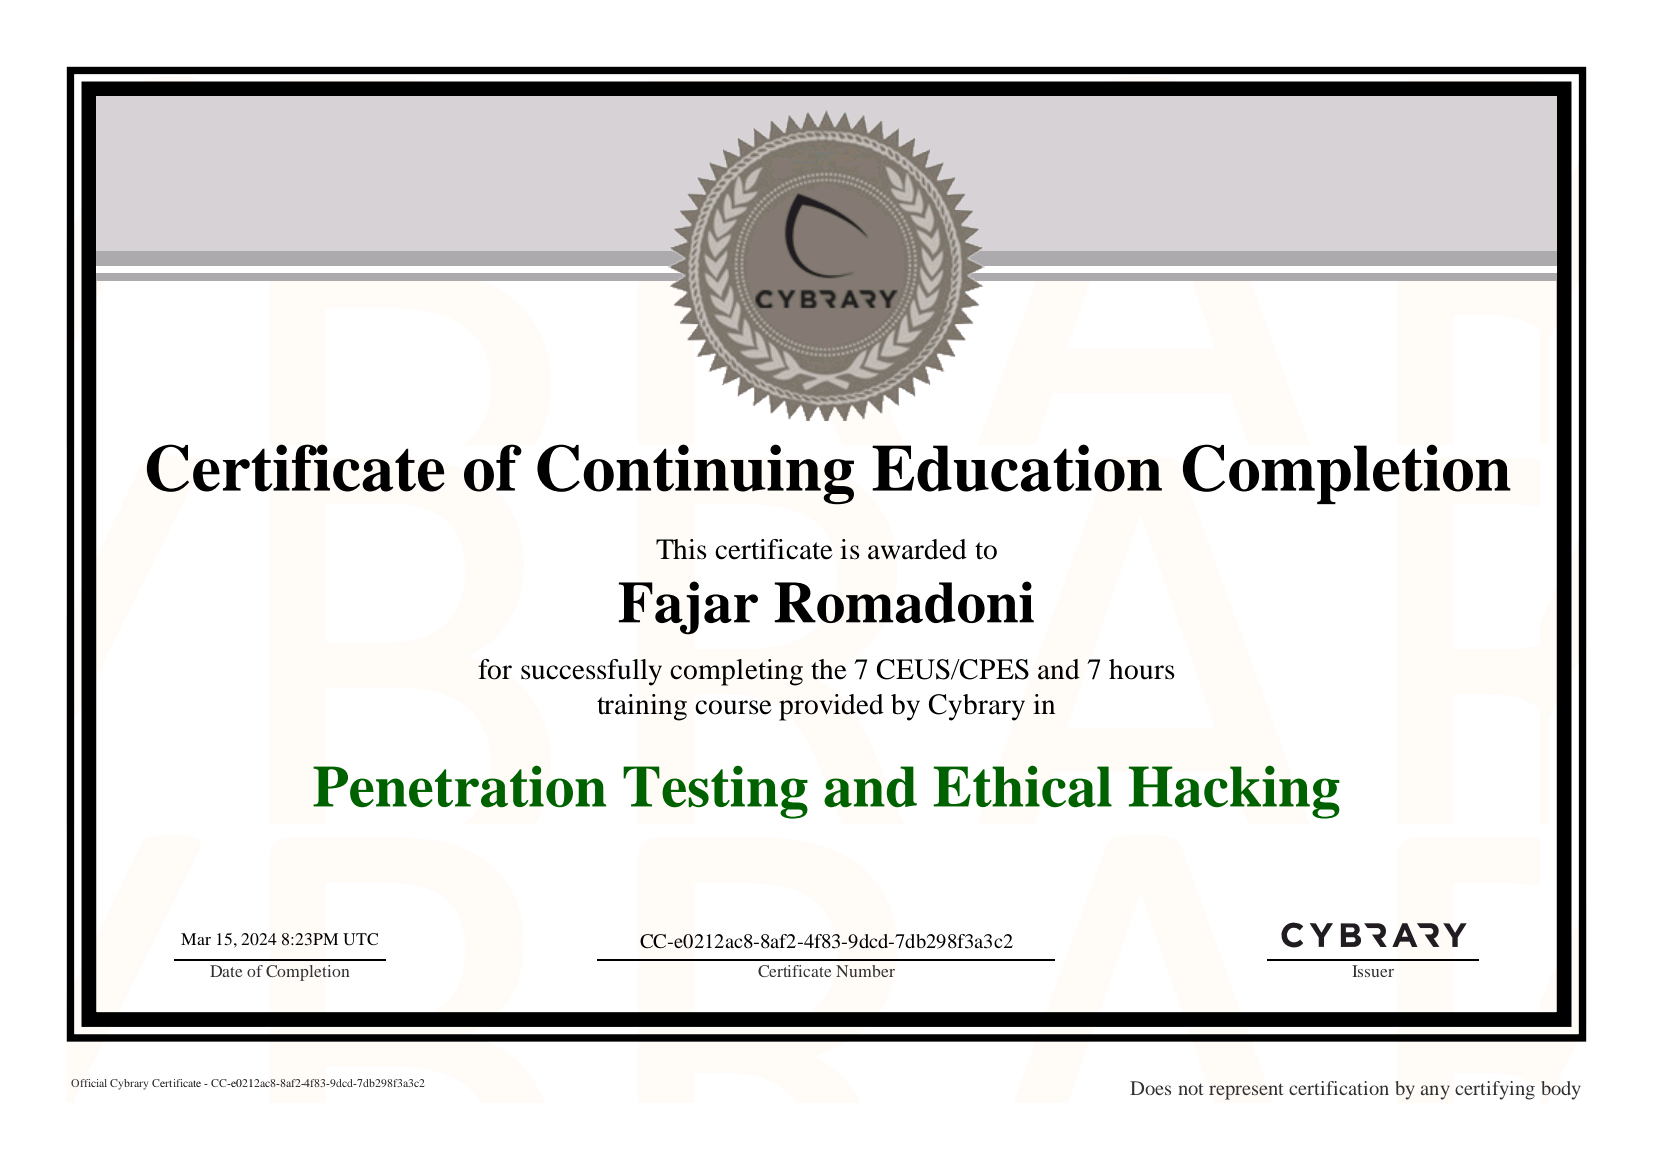
Cybrary
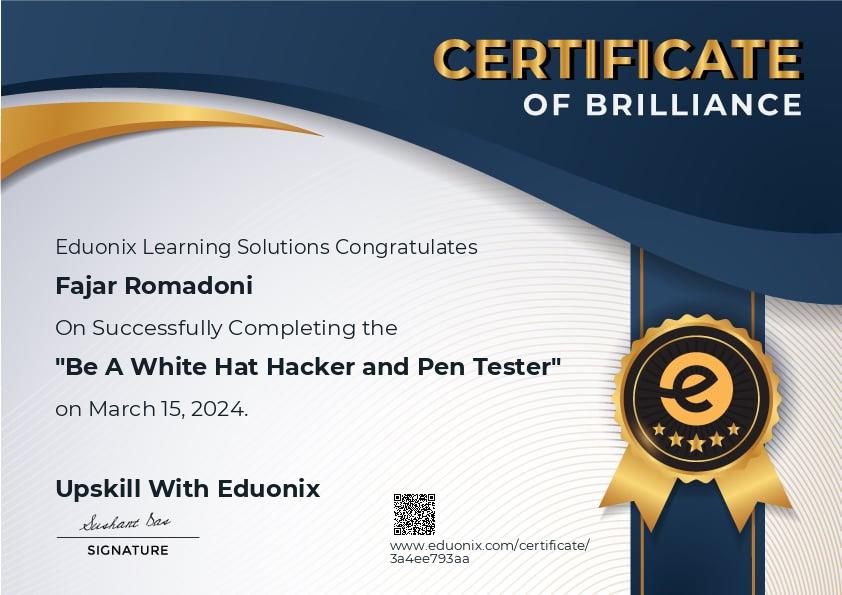
Eduonix
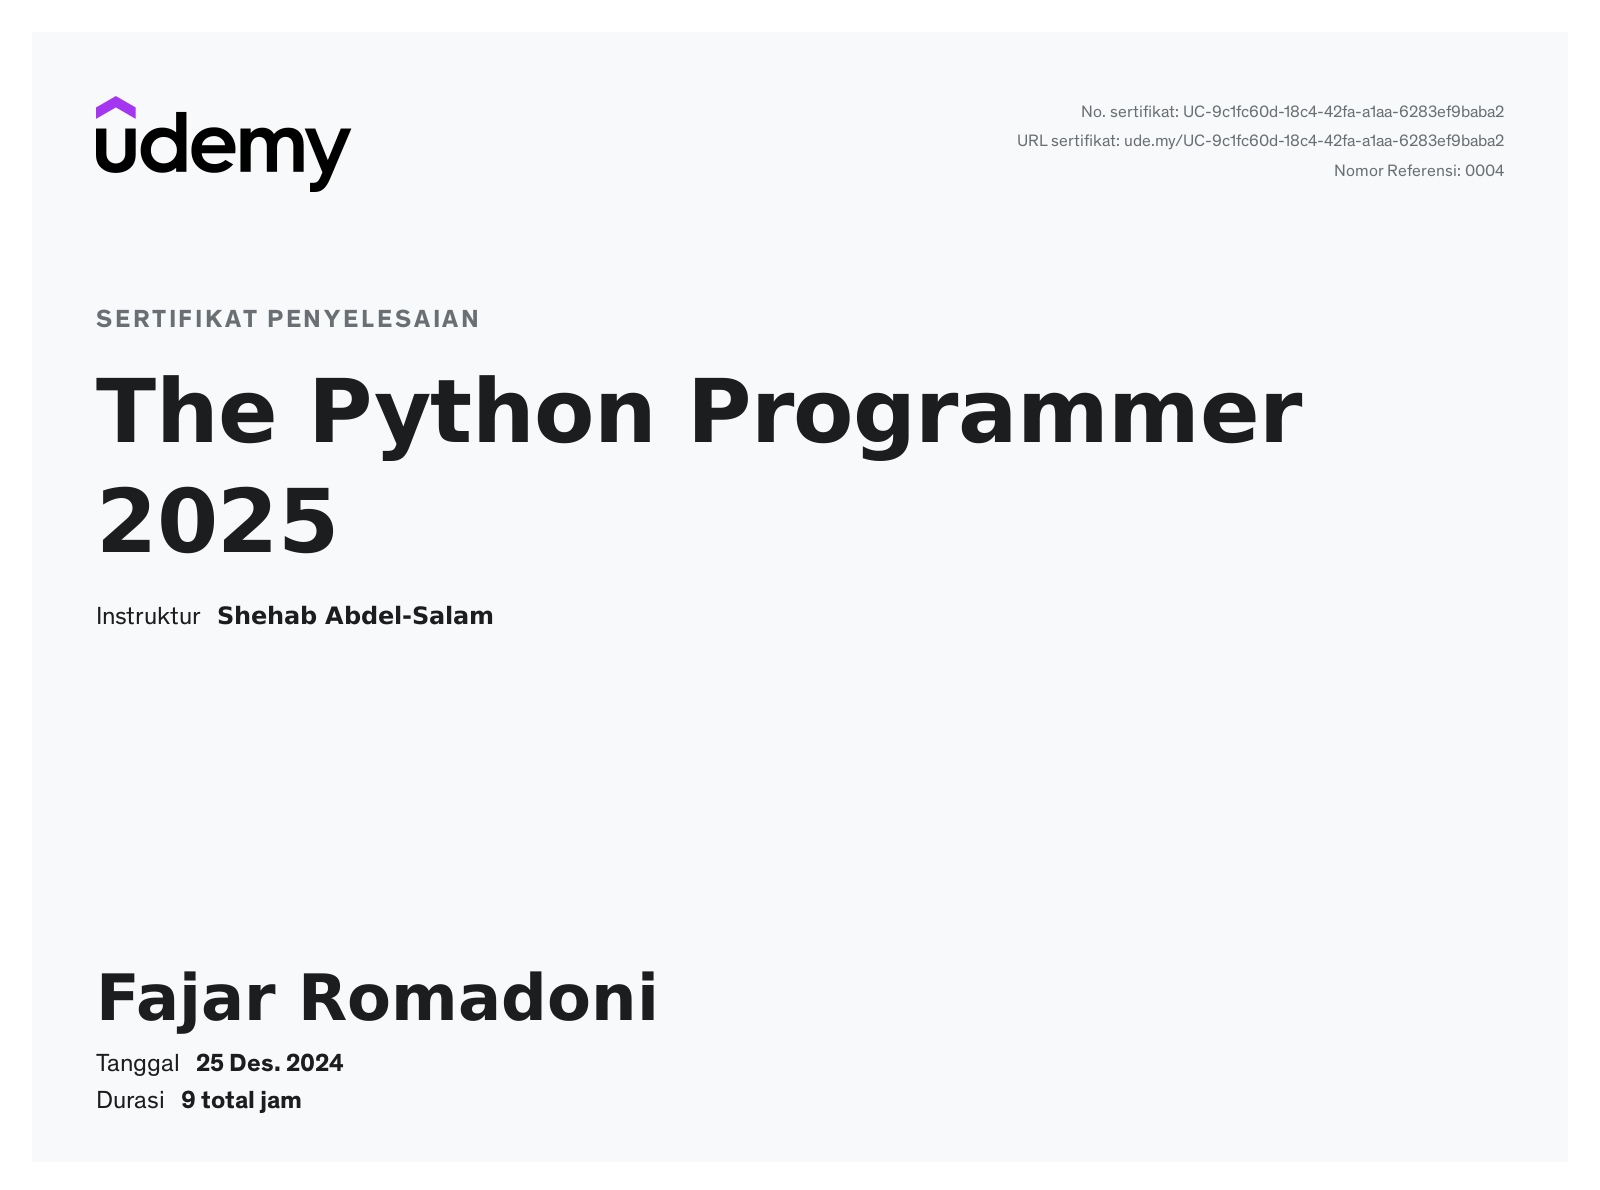
Udemy
Get in touch
Saya terbuka untuk project web, ethical hacking, pelatihan parkour/kickboxing/tricking, servis HP, atau jasa security. Hubungi saya via email atau platform di bawah ini.
Portfolio
Kumpulan project open‑source di GitHub, mulai dari tools hacking, exploit, hingga toolkit keamanan siber.
All-in-one ethical hacking toolkit dengan 50+ modul untuk penetration testing, OSINT, dan exploit development. Dirancang untuk profesional keamanan siber.
Role
Lead Developer
Timeline
2024 – 2025
Tech
Python, Bash
Status
Active
50+
Modul Tersedia
1.2k
Stars GitHub
Active
Maintained
4.8/5
User Rating
Cyber‑X lahir dari kebutuhan pribadi akan toolkit yang ringkas namun powerful. Menggabungkan puluhan script menjadi satu framework, memudahkan penetration tester melakukan reconnaissance, exploitation, hingga post‑exploitation.
"Saya ingin satu alat yang bisa diandalkan di berbagai skenario — dari tes keamanan web hingga forensik mobile."
WHOIS lookup, DNS enumeration, subdomain discovery, port scanning, dan teknologi fingerprinting terintegrasi.
Modul exploit untuk kerentanan umum (CVE) dengan payload custom, SQL injection automation, dan brute‑force multi‑protokol.
Keylogger, screenshot capture, password dumping, dan persistensi pada berbagai OS.
Lihat kode lengkapnya di GitHub dan kontribusi terbuka untuk siapa saja.
Writing
Artikel seputar hacking, cyber security, dan dunia programmer.
Perbedaan dan kolaborasi antara Red Team dan Blue Team dalam keamanan siber modern.
Read more →Sejarah dan operasi kelompok hacker paling terkenal di dunia.
Read more →
Definisi dan kategori hacker berdasarkan motivasi dan etika.
Read more →
Alasan di balik aksi peretasan, dari finansial hingga ideologi.
Read more →100+
Artikel & Tutorial
Kunjungi Blog →Google Dork adalah teknik pencarian lanjutan menggunakan operator khusus untuk menemukan informasi yang tidak sengaja terekspos di internet. Operator seperti site:, inurl:, intitle: memungkinkan kita menemukan file sensitif, halaman login, hingga data konfigurasi server.
"Google Dork bukanlah hacking, melainkan cara cerdas memanfaatkan mesin pencari untuk reconnaissance pasif."
Beberapa contoh dork yang sering digunakan oleh ethical hacker:
intitle:"index of" admin — Mencari direktori terbuka dengan kata "admin".inurl:login.php — Mencari halaman login di berbagai website.filetype:sql "INSERT INTO" — Mencari file SQL yang mungkin berisi data sensitif.site:example.com ext:pdf — Mencari file PDF di domain tertentu.Setelah informasi terkumpul melalui dorking, tahap selanjutnya adalah memverifikasi kerentanan menggunakan exploit. Exploit bisa berupa script Python, modul Metasploit, atau kode custom yang memanfaatkan celah keamanan spesifik (CVE).
Beberapa jenis exploit yang umum:
Penting untuk hanya menggunakan exploit pada sistem yang Anda miliki izin tertulis untuk mengujinya. Ethical hacking selalu mengedepankan legalitas dan tanggung jawab.
Kombinasi Google Dork dan exploit adalah keterampilan dasar setiap ethical hacker. Kuasai keduanya dan Anda akan lebih siap menghadapi ancaman siber modern. Ingatlah bahwa kekuatan besar datang dengan tanggung jawab besar — gunakan pengetahuan ini untuk melindungi, bukan merusak.
Dalam dunia keamanan siber, istilah Red Team dan Blue Team semakin populer. Keduanya adalah konsep yang berasal dari simulasi perang (war game) di mana dua tim saling berhadapan untuk menguji dan meningkatkan keamanan sistem. Artikel ini akan membahas secara mendalam apa itu Red Team dan Blue Team, serta bagaimana kolaborasi keduanya menciptakan ekosistem keamanan yang lebih kuat.
Red Team adalah tim yang berperan sebagai penyerang (attacker) dalam simulasi keamanan. Mereka bertugas untuk menemukan celah keamanan, mengeksploitasi kerentanan, dan menguji sejauh mana sistem dapat bertahan dari serangan nyata. Red Team menggunakan teknik, taktik, dan prosedur (TTP) yang sama dengan hacker sungguhan — namun dengan izin dan dalam lingkungan yang terkendali.
Karakteristik Red Team:
Blue Team adalah tim yang bertugas mempertahankan sistem dari serangan. Mereka adalah "pembela" yang bertanggung jawab untuk mendeteksi, merespons, dan memulihkan sistem dari ancaman keamanan. Blue Team biasanya terdiri dari analis keamanan, insinyur keamanan, dan tim respons insiden.
Karakteristik Blue Team:
Kolaborasi antara Red Team dan Blue Team sangat penting untuk menciptakan keamanan yang holistik. Dalam praktiknya, Red Team melakukan serangan simulasi, sementara Blue Team mencoba mendeteksi dan merespons serangan tersebut. Hasil dari simulasi ini kemudian digunakan untuk memperbaiki kelemahan yang ditemukan.
"Red Team menguji pertahanan, Blue Team menguatkan pertahanan. Bersama-sama, mereka membangun benteng yang lebih kokoh."
Anonymous adalah kelompok aktivis digital internasional yang terkenal dengan aksi-aksi hacktivism-nya. Mereka tidak memiliki struktur kepemimpinan yang jelas dan anggotanya tersebar di seluruh dunia. Identitas mereka dilindungi dengan menggunakan topeng Guy Fawkes yang ikonik.
Moto mereka: "We are Anonymous. We are Legion. We do not forgive. We do not forget. Expect us."
Anonymous muncul pada tahun 2003 di forum imageboard 4chan. Awalnya, mereka hanya sekelompok pengguna internet yang melakukan lelucon dan meme. Namun, seiring waktu, mereka mulai terlibat dalam aksi-aksi yang lebih serius, seperti serangan siber terhadap gereja Scientology pada tahun 2008.
Sejak saat itu, Anonymous telah terlibat dalam berbagai operasi besar, termasuk:
Anonymous menggunakan berbagai metode serangan siber, antara lain:
"Kami tidak ingin dikenal. Kami ingin keadilan." — Anonymous
Meskipun sering dianggap sebagai pahlawan oleh sebagian orang, Anonymous juga mendapat banyak kritik. Metode serangan mereka sering melanggar hukum dan dapat merugikan pihak yang tidak bersalah. Selain itu, karena tidak memiliki struktur, sulit untuk memastikan bahwa semua tindakan mereka benar-benar untuk tujuan yang baik.
Hacker adalah seseorang yang memiliki keahlian dalam bidang teknologi informasi, terutama dalam memahami dan memanipulasi sistem komputer. Namun, istilah "hacker" sering disalahartikan hanya sebagai penjahat siber. Padahal, dalam dunia keamanan siber, hacker dibagi menjadi beberapa kategori berdasarkan motivasi dan etika mereka.
White Hat Hacker adalah hacker yang bekerja secara legal dan etis. Mereka biasanya bekerja untuk perusahaan atau pemerintah untuk menguji keamanan sistem dan menemukan celah sebelum dieksploitasi oleh pihak jahat. Mereka memiliki izin tertulis untuk melakukan pengujian dan melaporkan temuan mereka secara bertanggung jawab.
Black Hat Hacker adalah hacker yang melakukan aktivitas ilegal seperti mencuri data, merusak sistem, atau melakukan penipuan. Motivasi mereka biasanya finansial, ideologis, atau sekadar tantangan. Mereka beroperasi tanpa izin dan melanggar hukum.
Grey Hat Hacker berada di antara White Hat dan Black Hat. Mereka mungkin menemukan celah keamanan tanpa izin, tetapi melaporkannya kepada pemilik sistem — terkadang dengan imbalan tertentu. Meskipun niatnya mungkin baik, tindakan mereka tetap melanggar hukum karena tidak memiliki izin.
Script Kiddie adalah istilah untuk seseorang yang menggunakan tools dan script hacking yang dibuat oleh orang lain tanpa benar-benar memahami cara kerjanya. Mereka sering dianggap sebagai "hacker level pemula" dan sering melakukan aksi hacking hanya untuk mencari sensasi.
Hacktivist adalah hacker yang menggunakan keahlian mereka untuk tujuan politik atau sosial. Mereka sering menyerang situs web pemerintah atau perusahaan yang dianggap tidak adil. Contoh terkenal adalah Anonymous.
Hacker yang didanai oleh negara untuk melakukan spionase siber, mencuri rahasia negara, atau menyerang infrastruktur kritis negara lain. Mereka adalah yang paling berbahaya dan sering memiliki sumber daya yang sangat besar.
"Di dunia digital, topi Anda bukan hanya aksesori — itu adalah kode etik Anda."
Pernahkah Anda bertanya-tanya mengapa seseorang menjadi hacker? Apa yang mendorong mereka untuk melakukan peretasan? Motivasi hacker sangat beragam, mulai dari keingintahuan, uang, hingga ideologi. Memahami motivasi ini penting untuk mengembangkan strategi keamanan yang efektif.
Ini adalah motivasi paling umum di kalangan Black Hat Hacker. Mereka mencuri data kartu kredit, melakukan ransomware, atau menjual data sensitif di dark web. Beberapa juga melakukan serangan spear-phishing untuk mencuri uang langsung dari korban.
Menurut laporan keamanan siber, kejahatan siber diperkirakan merugikan dunia hingga $10 triliun pada tahun 2025.
Hacktivist melakukan peretasan untuk menyuarakan pendapat politik atau sosial. Mereka menyerang situs web pemerintah, perusahaan besar, atau organisasi yang dianggap bertentangan dengan nilai-nilai mereka. Anonymous adalah contoh paling terkenal dari kelompok hacktivist.
Banyak hacker, terutama yang masih muda, termotivasi oleh keingintahuan. Mereka ingin memahami bagaimana sistem bekerja dan bagaimana cara "membongkarnya". Ini sering menjadi awal dari perjalanan mereka di dunia hacking.
Beberapa hacker melakukan serangan sebagai bentuk balas dendam pribadi. Bisa karena mantan karyawan yang dipecat, hubungan pribadi yang berakhir buruk, atau ketidakadilan yang dirasakan.
Di komunitas hacking, reputasi adalah segalanya. Beberapa hacker melakukan peretasan besar untuk mendapatkan pengakuan dari rekan-rekan mereka. Mereka ingin dikenal sebagai "hacker terbaik" atau yang berhasil menembus sistem yang dianggap tidak bisa ditembus.
"Setiap aksi hacking memiliki cerita di baliknya. Kadang itu tentang uang, kadang tentang keadilan, dan kadang hanya tentang bisa."
State-sponsored hacker bekerja untuk pemerintah dan melakukan spionase siber untuk mencuri rahasia negara, teknologi, atau data intelijen. Mereka sering menjadi ancaman paling berbahaya karena didukung oleh sumber daya negara.
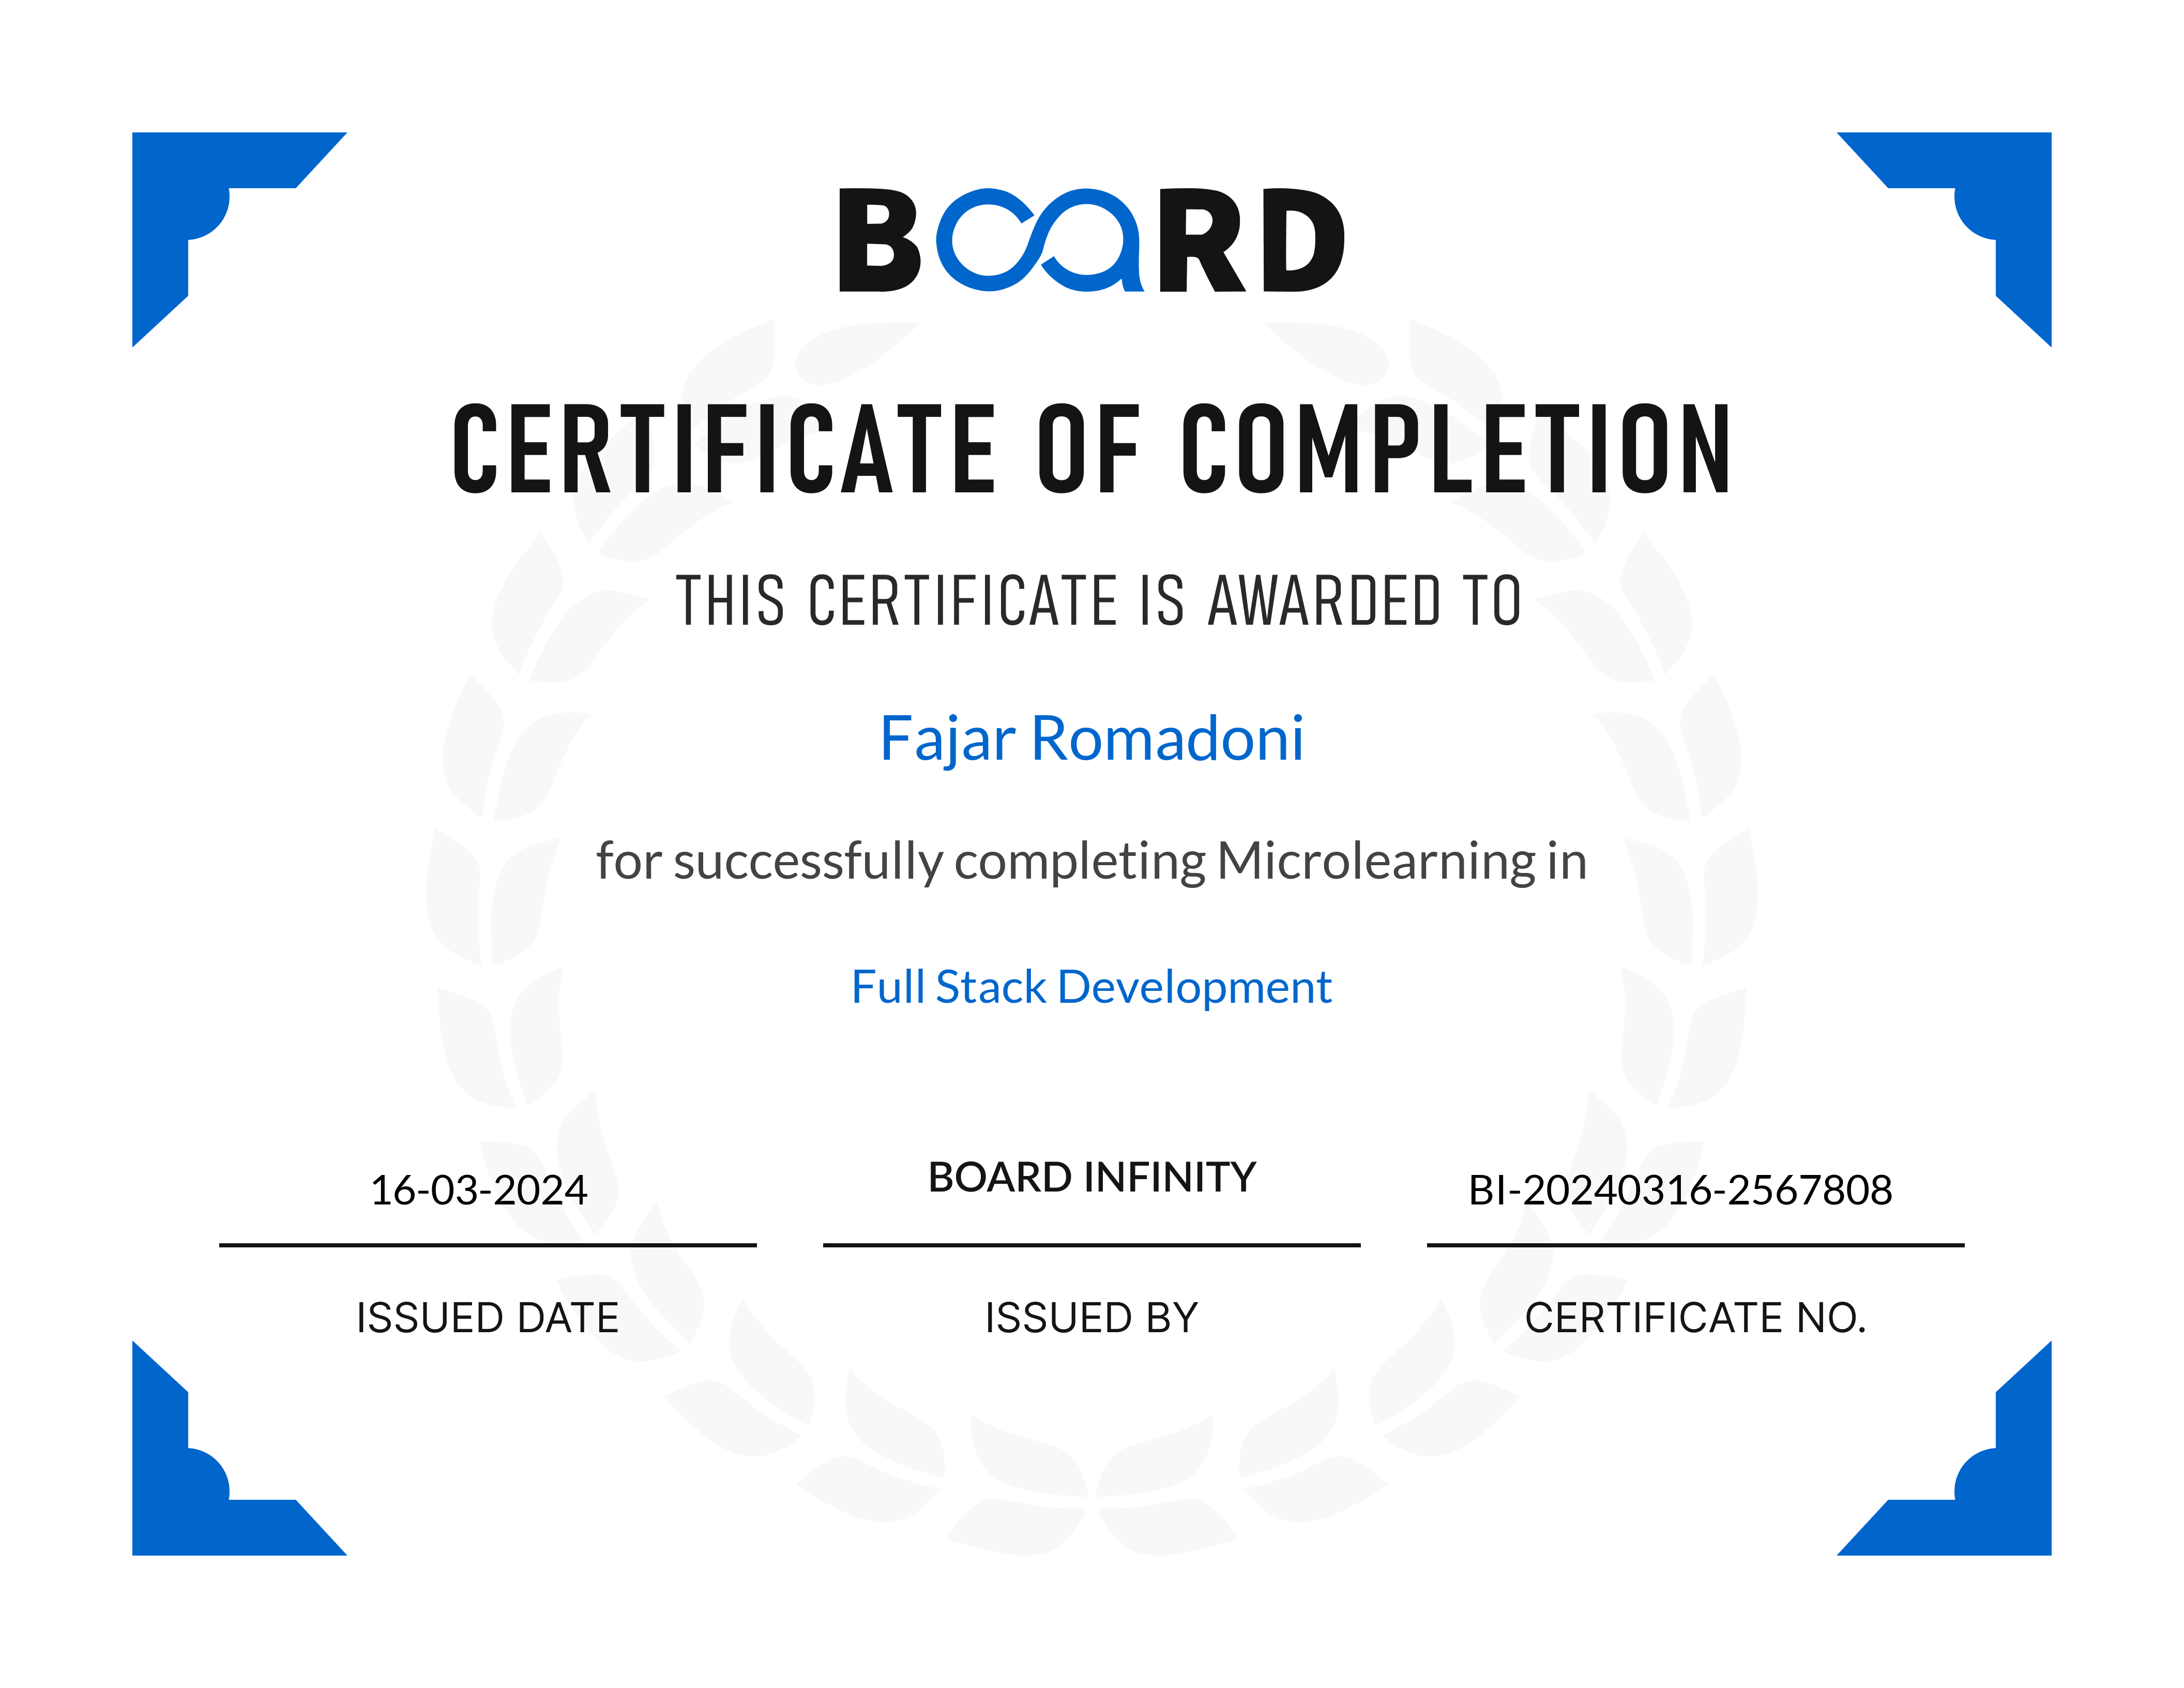
My Certificates
Berikut beberapa sertifikat yang saya peroleh di bidang yang saya geluti.
Cybrary
Eduonix
Udemy
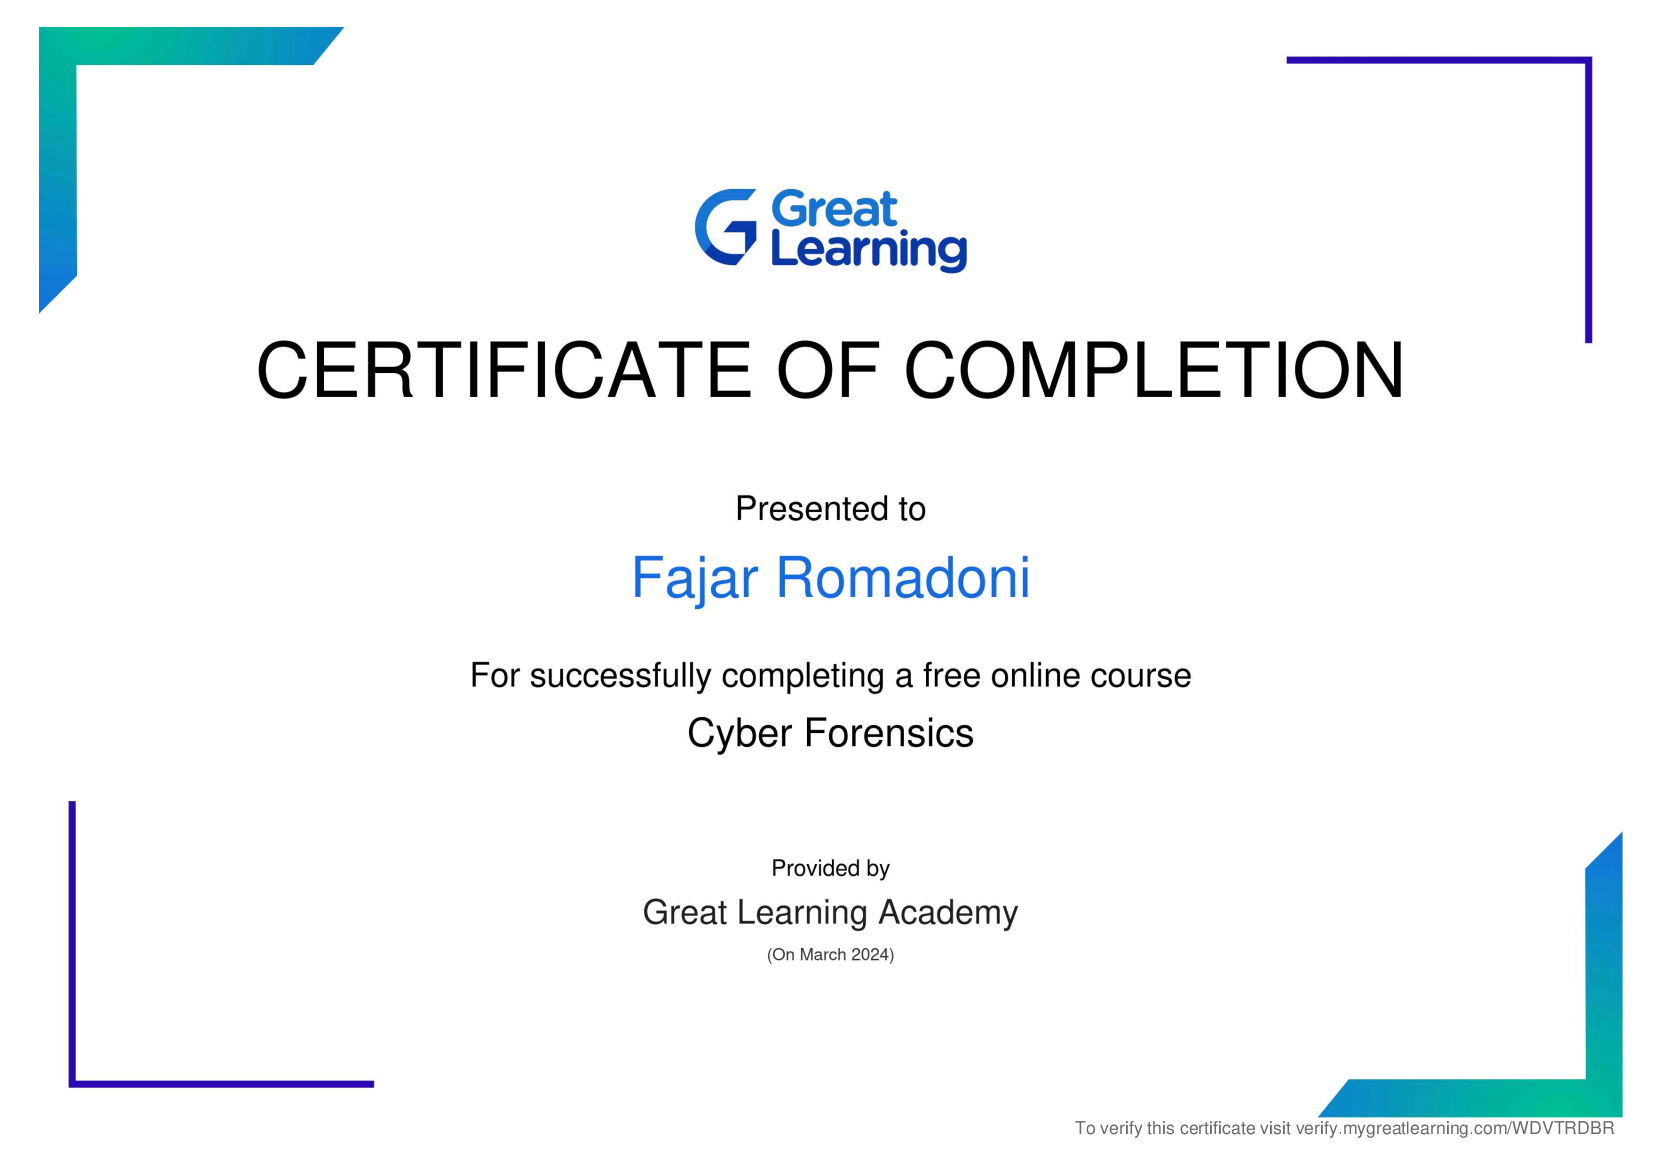
Great Learning
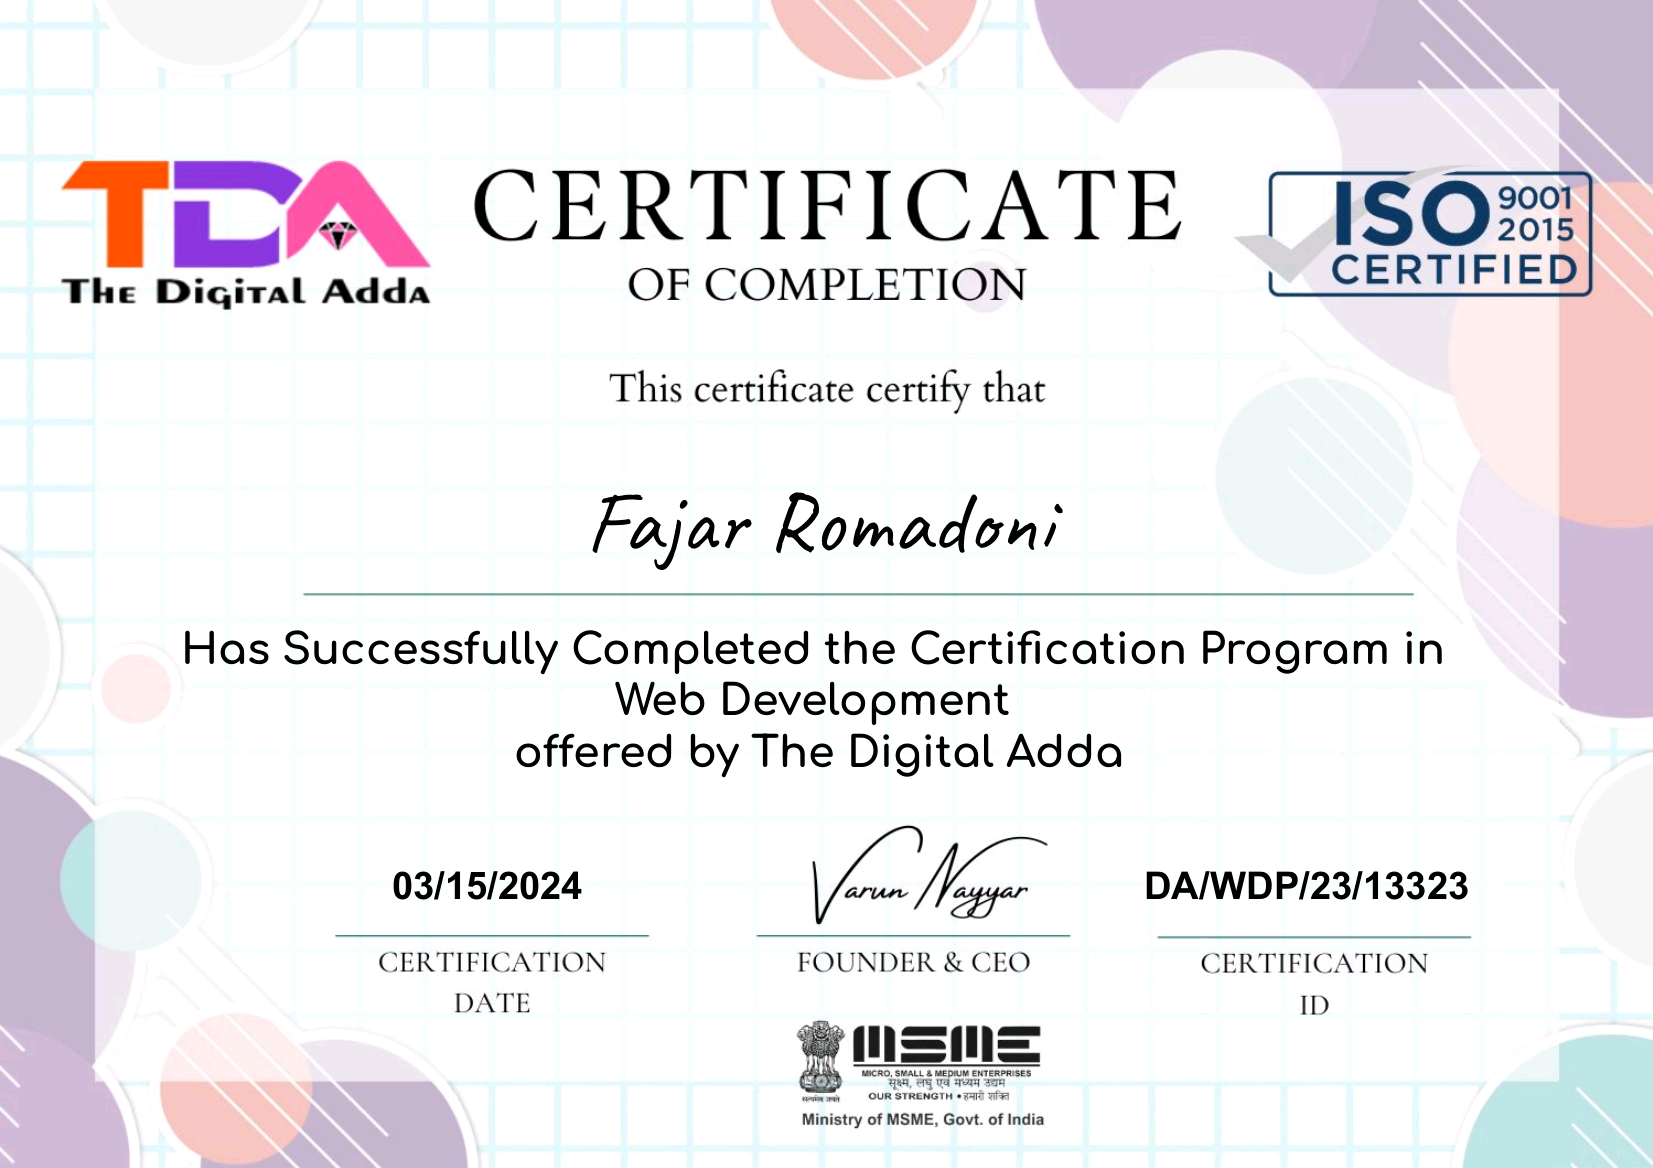
The Digital Adda
Boord